Mecanismo antes que resultado
Describimos la secuencia completa: captura de la señal biométrica, comparación contra la plantilla autorizada y emisión del paquete. Sin atajos ni cifras que no podamos sostener.
NexoDMA analiza cómo la verificación biométrica embebida en adaptadores SmartNIC puede intervenir en el control de acceso a protocolos de acceso directo al mercado. El foco está puesto en el instante previo a que el paquete DMA salga del host hacia el núcleo de negociación, un punto donde la decisión de identidad deja de depender de la aplicación y pasa al propio hardware de red.
No publicamos promesas de rendimiento ni certificaciones. Describimos mecanismos, presupuestos de latencia, trazabilidad y las preguntas que todavía no tienen una respuesta cerrada. La sede del proyecto está en Buenos Aires, Argentina.
Trabajamos sobre un objeto técnico acotado: el filtrado de identidad que ocurre dentro del adaptador, antes de que cualquier orden alcance el motor de la bolsa. Nos interesa la arquitectura interna, el coste real en microsegundos y la evidencia que queda registrada cuando algo se rechaza.
El enfoque editorial no presenta la verificación biométrica en SmartNIC como una solución cerrada. La tratamos como una pieza en discusión, con supuestos que conviene explicitar antes de llevarla a una mesa en producción.
Describimos la secuencia completa: captura de la señal biométrica, comparación contra la plantilla autorizada y emisión del paquete. Sin atajos ni cifras que no podamos sostener.
La dependencia del firmware del fabricante, la sincronización de relojes entre equipos y la dificultad de auditar eventos en hardware heterogéneo son parte del análisis, no notas al pie.
Separamos el tiempo disponible entre la acción del operador y la salida del paquete, e identificamos dónde se gana margen y dónde se pierde cuando el control se mueve al adaptador.
Nos interesa la adopción gradual: validación en banco aislado, convivencia con el gateway actual, activación parcial y despliegue completo, con criterios de salida medibles en cada paso.
El material está pensado para equipos de infraestructura, riesgos y cumplimiento en mesas de operaciones. Son perfiles que necesitan entender la arquitectura, estimar el coste de latencia y saber qué evidencia podrá reconstruirse después de una sesión.
Si tu equipo está evaluando un despliegue por etapas o quiere contrastar criterios de adopción, la vía de contacto está abierta a consultas técnicas.
Escribir al equipo técnicoPor qué analizamos el control de acceso biométrico en SmartNIC como objeto técnico
NexoDMA no vende un módulo cerrado ni promete certificaciones. El trabajo consiste en desarmar la lógica de verificación que ocurre dentro del adaptador de red, justo antes de que el paquete DMA salga del host hacia el núcleo de negociación, y en señalar dónde esa lógica se sostiene y dónde empieza a fallar.
La mayoría de los controles de identidad viven en la aplicación o en el gateway, lejos del punto donde el paquete abandona la máquina. Analizar la verificación embebida en el SmartNIC implica estudiar qué cambia cuando la comprobación de la plantilla autorizada ocurre en el propio adaptador, con la señal biométrica capturada y comparada antes de la emisión. Nos interesa el orden de los controles, no el eslogan.
Separamos el tiempo disponible en captura de la señal, comparación contra la plantilla y salida del paquete. Concentrar los dos primeros tramos en hardware dedicado reduce el tránsito por el bus del sistema, pero también introduce costes que no siempre se documentan: actualizaciones de firmware que obligan a revalidar umbrales, colas internas del adaptador y el efecto de la temperatura sobre el rendimiento sostenido. Preferimos mostrar esos bordes antes que un número redondo.
Un control de acceso solo sirve si puede reconstruirse después. Revisamos qué evidencia deja un módulo embebido (marcas de tiempo, identificador de sesión, resultado de la comparación, motivo de rechazo) y qué queda fuera: la firma del firmware, la retención de plantillas biométricas y la exportación de eventos hacia un sistema central sin alterar el flujo de paquetes. La sincronización de relojes y la auditoría en hardware heterogéneo son límites que tratamos como tales, no como detalles menores.
Pasar de un banco aislado a una mesa en producción exige criterios de salida medibles y un procedimiento de reversión documentado. Escribimos para equipos de infraestructura, riesgos y cumplimiento que necesitan entender la secuencia antes de comprometerla, y evitamos presentar la verificación biométrica en SmartNIC como una solución terminada. Es un objeto técnico en discusión.
El desarrollo completo de estos criterios, con arquitectura y casos de adopción, se reúne en nuestros servicios de análisis y en el listado de líneas de trabajo.
NexoDMA es un proyecto editorial técnico con sede en Buenos Aires. Su objeto de trabajo es acotado: analizar cómo la verificación biométrica embebida en un adaptador SmartNIC puede intervenir en el control de acceso a protocolos de acceso directo al mercado, justo en el tramo físico donde el paquete DMA abandona el host hacia el núcleo de negociación. No publicamos resultados, no certificamos productos y no cerramos la discusión con una solución única.
La mayoría de los controles de acceso viven en la aplicación o en el gateway. Aquí el interés está en otro punto: el adaptador de red. Comprobar la identidad del operador en el SmartNIC cambia el orden de los controles y obliga a revisar qué señales se capturan, cómo se asocian a una sesión autorizada y qué ocurre cuando la comprobación falla antes de la emisión del paquete.
Un módulo de verificación que se interpone en la ruta de una orden debe caber en un margen muy estrecho. Nos interesa desglosar ese tiempo: captura de la señal biométrica, comparación contra la plantilla autorizada y emisión del paquete. También los costes que no aparecen en la hoja de especificaciones, como las colas internas del adaptador o el efecto de las actualizaciones de firmware sobre los umbrales ya calibrados.
Un control de acceso solo sirve si puede reconstruirse después. Trabajamos sobre qué registra un módulo embebido: marcas de tiempo, identificador de sesión, resultado de la comparación y motivo de rechazo. Y sobre las zonas grises que un equipo de cumplimiento debería discutir antes de adoptarlo, desde la firma del firmware hasta la retención de plantillas biométricas.
El análisis no ignora las condiciones reales de operación. La dependencia del firmware del fabricante, la sincronización de relojes entre equipos y la dificultad de auditar eventos cuando el hardware es heterogéneo son restricciones que forman parte del tema, no notas al pie. Preferimos describirlas con precisión antes que presentar la verificación biométrica en el SmartNIC como una solución cerrada.
El contenido está pensado para equipos de infraestructura, riesgos y cumplimiento en mesas de operaciones. Son perfiles que necesitan entender arquitectura interna, presupuesto de latencia, trazabilidad y despliegue por etapas antes de mover cualquier pieza en producción. El tono es sobrio a propósito: mecanismos, límites prácticos y preguntas abiertas.
¿Qué nivel de detalle exige un regulador para aceptar un registro generado en el adaptador? ¿Cómo se exportan los eventos hacia un sistema central sin alterar el flujo de paquetes? ¿Qué procedimiento de reversión se documenta cuando el hardware rechaza una firma legítima? Estas preguntas guían el trabajo editorial y se revisan a medida que el entorno técnico cambia.
Si tu equipo evalúa un despliegue por etapas o quiere contrastar criterios de adopción, la vía es una consulta directa.
Escribir al equipo técnicoNexoDMA nace en Buenos Aires con una idea acotada: estudiar cómo la verificación biométrica embebida en un SmartNIC puede intervenir en el control de acceso a los protocolos de acceso directo al mercado. No vendemos una solución cerrada ni certificamos resultados. Describimos mecanismos, señalamos los límites prácticos y dejamos las preguntas abiertas sobre la mesa, porque en este terreno las respuestas rápidas suelen esconder supuestos frágiles.
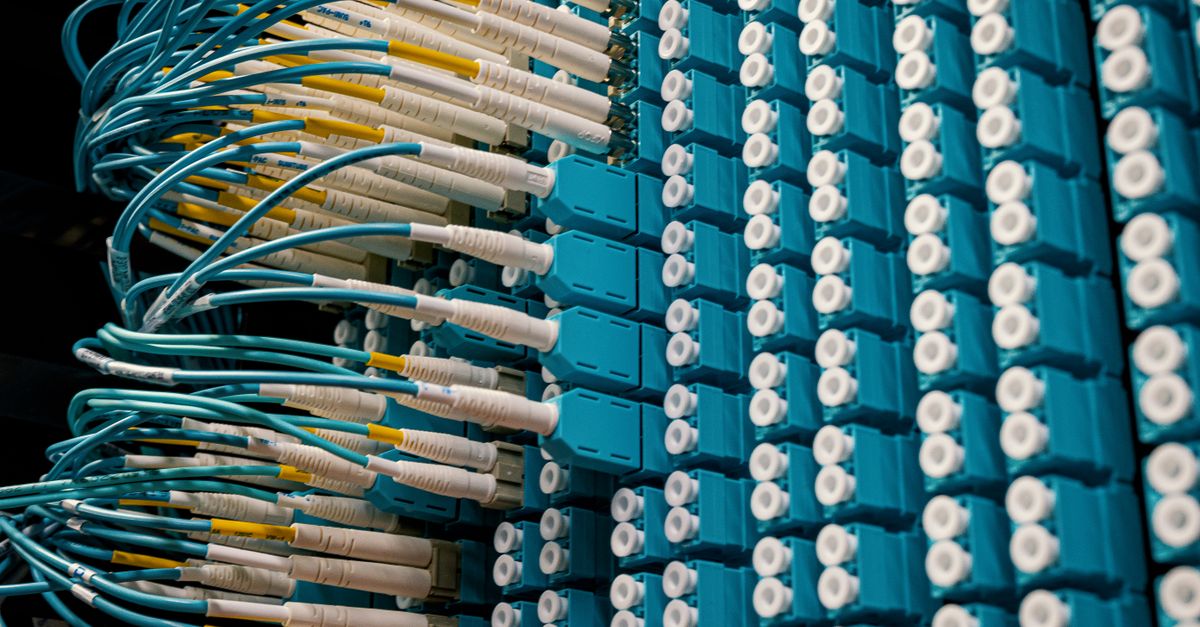
El objeto de análisis es concreto: el punto exacto donde la identidad del operador se comprueba antes de que el paquete DMA salga del host hacia el núcleo de negociación. Ese desplazamiento del control —desde la aplicación o el gateway hasta el propio adaptador de red— cambia el orden habitual de las validaciones y arrastra consecuencias que conviene mirar con calma: dependencia del firmware del fabricante, sincronización de relojes entre equipos y la dificultad de auditar eventos cuando el hardware es heterogéneo.
El trabajo editorial se organiza alrededor de cuatro ejes que se repiten en cada texto: arquitectura interna del filtrado, presupuesto de latencia, trazabilidad de lo que ocurre y despliegue por etapas. No publicamos métricas propias ni tasas de éxito. Cuando aparece un número, es un umbral de referencia técnica, no un resultado atribuido al proyecto.
Antes de discutir microsegundos, interesa entender dónde vive la decisión de identidad y qué señales se capturan dentro del adaptador. Sin ese mapa, cualquier cifra de latencia queda sin contexto.
La dependencia del firmware, la sincronización de relojes y la auditoría sobre hardware heterogéneo son restricciones reales. Las tratamos como parte del problema, no como notas al pie.
Qué constituye evidencia válida ante un regulador, cuánto detalle necesita el equipo de riesgos, cómo revertir un rechazo legítimo en plena sesión. Son preguntas que guían el análisis y que preferimos dejar visibles.
El material está pensado para equipos de infraestructura, riesgos y cumplimiento en mesas de operaciones. Gente que ya conoce su topología y necesita criterios, no eslóganes.
Si tu equipo está evaluando este tipo de control y quiere contrastar criterios de adopción, la vía natural es escribirnos. Podemos conversar sobre arquitectura, presupuesto de latencia y qué exigiría un despliegue por etapas en tu entorno.
Escribir al equipo editorialEste sitio utiliza cookies para recordar tus preferencias y mejorar la experiencia de navegación. Podés aceptar todas las cookies o rechazar las que no son esenciales. Más información en nuestra política de privacidad.